
 Азербайджан
 Болгарія
 Боснія та Герцеговина
 Грузія
 Данія
 Естонія
 Казахстан
 Киргизстан
 Латвія
 Литва
 Молдова
 Норвегія
 Північна Македонія
 Польща
 Румунія
 Сербія
 Словакія
 Словенія
 Таджикистан
 Туркменістан
 Угорщина
 Узбекистан
 Україна
 Фінляндія
 Хорватія
 Чехія
 Чорногорія
 Швеція


Про Nozomi Threat Intelligence
Nozomi Threat Intelligence — це постійно оновлювана база загроз, яка дає змогу командам безпеки OT та IoT виявляти нові кіберризики та зменшувати їх вплив. За підтримки Nozomi Networks Labs рішення покращує роботу сенсорів Guardian, надаючи в режимі реального часу дані про відомі вразливості та вразливості нульового дня, сигнатури шкідливого програмного забезпечення та індикатори компрометації.
Nozomi Threat Intelligence бездоганно інтегрується з Guardian, Vantage та сторонніми інструментами безпеки за допомогою галузевих стандартів форматів STIX/TAXII, забезпечуючи комплексний, актуальний захист у критичній інфраструктурі.
Функції Nozomi Threat Intelligence
Розширене виявлення загроз та аномалій
Nozomi Threat Intelligence поєднує в собі передові алгоритми виявлення з перевіреними правилами для швидкого розпізнавання загроз і аномалій, мінімізуючи помилкові спрацьовування для отримання більш точних результатів.
Комплексні індикатори загроз
Отримайте доступ до великої колекції індикаторів загроз, включно з правилами Yara, правилами обробки пакетів, індикаторами STIX, сигнатурами вразливостей і постійно оновлюваною базою знань про загрози, щоб випереджати нові ризики.
Повна інтеграція з рішеннями сторонніх виробників
Базу даних про загрози можна без проблем інтегрувати зі сторонніми платформами безпеки, як-от фаєрволи та інструменти оркестрування, з підтримкою формату STIX для забезпечення широкої сумісності та покращеного захисту.
Пріоритетне реагування на інциденти
Сповіщення згруповані за інцидентами для консолідованого перегляду мережевої активності. Важливі сповіщення мають пріоритет, щоб допомогти командам безпеки вжити негайних заходів, мінімізуючи збої та забезпечуючи швидше усунення проблем.
Переваги Nozomi Threat Intelligence
-

Провідний у галузі досвід
Скористайтеся перевагами масштабних досліджень Nozomi Networks Labs для виявлення й усунення останніх нових загроз і вразливостей у середовищах OT та IoT.
-
Точне виявлення загроз
Ретельно перевірені командою вендора правила забезпечують надійне виявлення загроз, мінімізуючи помилкові спрацьовування, надаючи вам корисну інформацію та зменшуючи навантаження від сповіщень.
-
Комплексне покриття загроз
Отримайте доступ до розширеного списку індикаторів загроз, щоб гарантувати, що ваше рішення безпеки випереджає нові ризики завдяки найповнішій і найновішій доступній аналітичній інформації.
-
Повна інтеграція сторонніх розробників
Легко завантажуйте канал даних про загрози в сторонні інструменти безпеки для посиленого захисту, забезпечуючи безшовну інтеграцію та ефективне керування загрозами у всій вашій системі безпеки.
Тематичні ресурси
PRODUCT OVERVIEW | Threat Intelligence
Quickly Detect Threats to OT/IoT Systems andDefend Against Cyberattacks
OT & IoT SECURITY REPORT | EXECUTIVE SUMMARY
Assessing the Threat Landscape
What’s So Great About the Graph?
See how the Nozomi Networks graph provides a visual way to quickly manage your OT and IoT attack surface, including critical security alerts, traffic anomalies and networking issues.
Новини
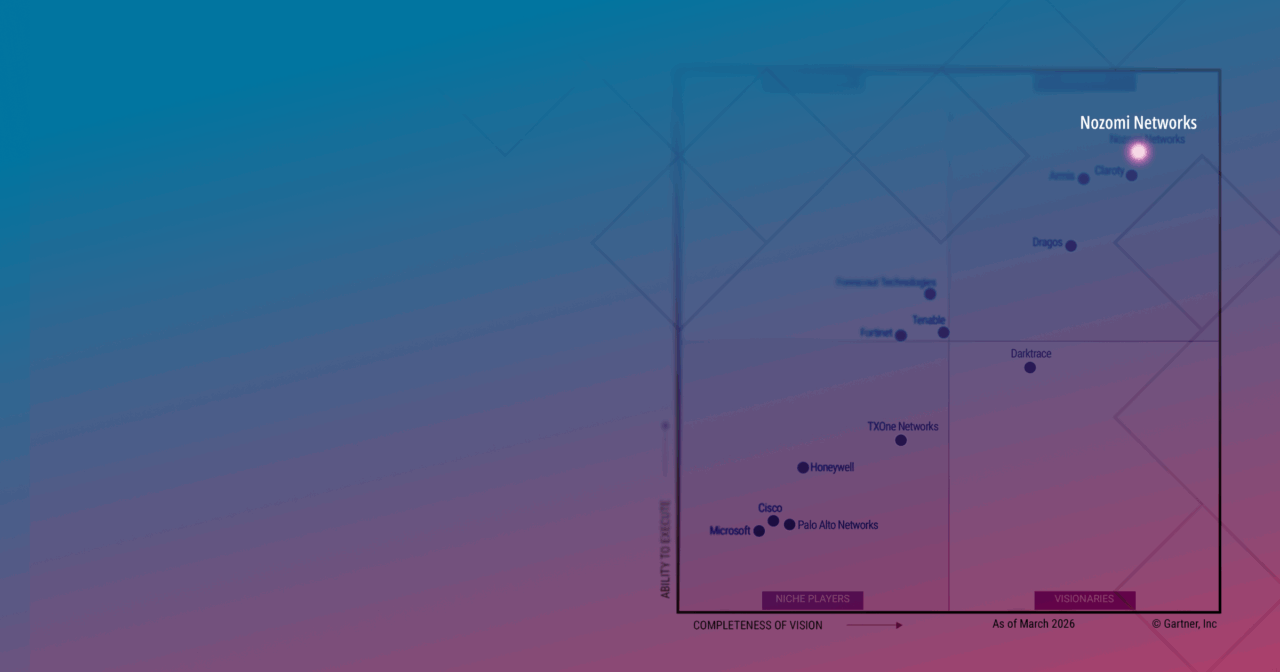
Nozomi Networks — лідер у Gartner Magic Quadrant™ 2026! Другий рік поспіль на вершині рейтингу систем захисту CPS

Найкращі вендори 2025 року: які лідери ринку є в портфоліо BAKOTECH


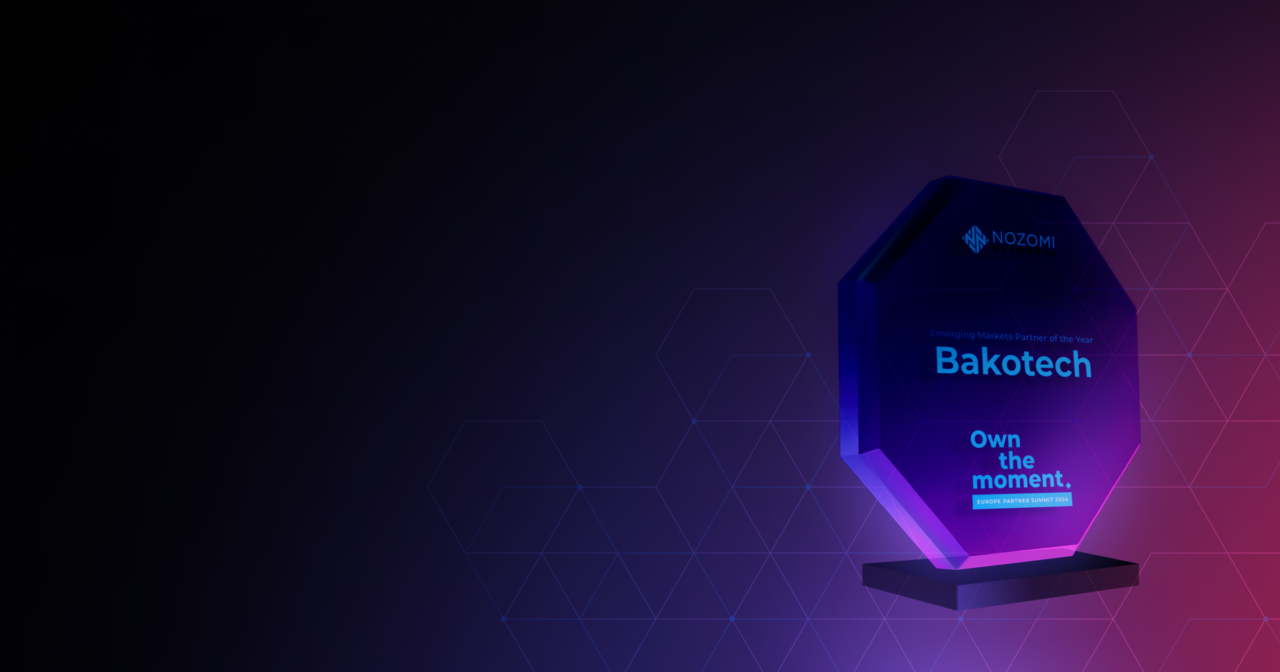
BAKOTECH отримав нагороду Emerging Markets Partner of the Year від Nozomi Networks
Безперервний моніторинг OT-мереж: інвестиція в безпеку чи ілюзія контролю?
Додаємо рішення для захисту OT&IoT на ринок Балтії — BAKOTECH розширює партнерство з Nozomi Networks
Nozomi Networks і Skybox Security співпрацюють для зменшення ризиків конвергентних мереж IT/OT
Замовити консультацію