
 Азербайджан
 Болгария
 Босния и Герцеговина
 Венгрия
 Грузия
 Дания
 Казахстан
 Кыргызстан
 Латвия
 Литва
 Молдова
 Норвегия
 Польша
 Румыния
 Северная Македония
 Сербия
 Словакия
 Словения
 Таджикистан
 Туркменистан
 Узбекистан
 Украина
 Финляндия
 Хорватия
 Черногория
 Чехия
 Швеция
 Эстония


О Nozomi Threat Intelligence
Nozomi Threat Intelligence — это постоянно обновляющаяся база угроз, позволяющая командам безопасности OT и IoT выявлять новые киберриски и уменьшать их влияние. При поддержке Nozomi Networks Labs решение улучшает работу сенсоров Guardian, предоставляя в режиме реального времени данные об известных уязвимостях и уязвимостях нулевого дня, сигнатурах вредоносного программного обеспечения и индикаторах компрометации.
Nozomi Threat Intelligence безупречно интегрируется с Guardian, Vantage и сторонними инструментами безопасности с помощью отраслевых стандартов форматов STIX/TAXII, обеспечивая комплексную, актуальную защиту в критической инфраструктуре.
Функции Nozomi Threat Intelligence
Расширенное выявление угроз и аномалий
Nozomi Threat Intelligence сочетает в себе передовые алгоритмы обнаружения с проверенными правилами для быстрого распознавания угроз и аномалий, минимизируя ошибочные срабатывания, чтобы получать более точные результаты.
Комплексные индикаторы угроз
Получите доступ к большой коллекции индикаторов угроз, включая правила Yara, правила обработки пакетов, индикаторы STIX, сигнатуры уязвимостей и постоянно обновляемую базу знаний об угрозах, чтобы опережать новые риски.
Полная интеграция с решениями сторонних производителей
Базу данных об угрозах можно без проблем интегрировать со сторонними платформами безопасности, например, файрволами и инструментами оркестрирования, с поддержкой формата STIX для обеспечения широкой совместимости и улучшенной защиты.
Приоритетное реагирование на инциденты
Уведомления сгруппированы по инцидентам для консолидированного просмотра сетевой активности. Важные уведомления имеют приоритет, чтобы помочь командам безопасности принять немедленные меры, минимизируя сбои и обеспечивая более быстрое устранение проблем.
Преимущества Nozomi Threat Intelligence
-

Ведущий в области опыт
Воспользуйтесь преимуществами масштабных исследований Nozomi Networks Labs для выявления и устранения последних новых угроз и уязвимостей в средах OT и IoT.
-
Точное обнаружение угроз
Тщательно проверенные командой вендора правила обеспечивают надежное обнаружение угроз, минимизируют ошибочные срабатывания, предоставляют полезную информацию и снижают нагрузку от уведомлений.
-
Комплексное покрытие угроз
Получите доступ к расширенному списку индикаторов угроз, чтобы гарантировать, что ваше решение безопасности опережает новые риски благодаря самой полной и свежей доступной аналитической информации.
-
Полная интеграция сторонних разработчиков
Легко загружайте канал данных об угрозах в сторонние инструменты безопасности для усиленной защиты, обеспечивая бесшовную интеграцию и эффективное управление угрозами по всей вашей системе безопасности.
Тематические ресурсы
PRODUCT OVERVIEW | Threat Intelligence
Quickly Detect Threats to OT/IoT Systems andDefend Against Cyberattacks
OT & IoT SECURITY REPORT | EXECUTIVE SUMMARY
Assessing the Threat Landscape
What’s So Great About the Graph?
See how the Nozomi Networks graph provides a visual way to quickly manage your OT and IoT attack surface, including critical security alerts, traffic anomalies and networking issues.
Новости
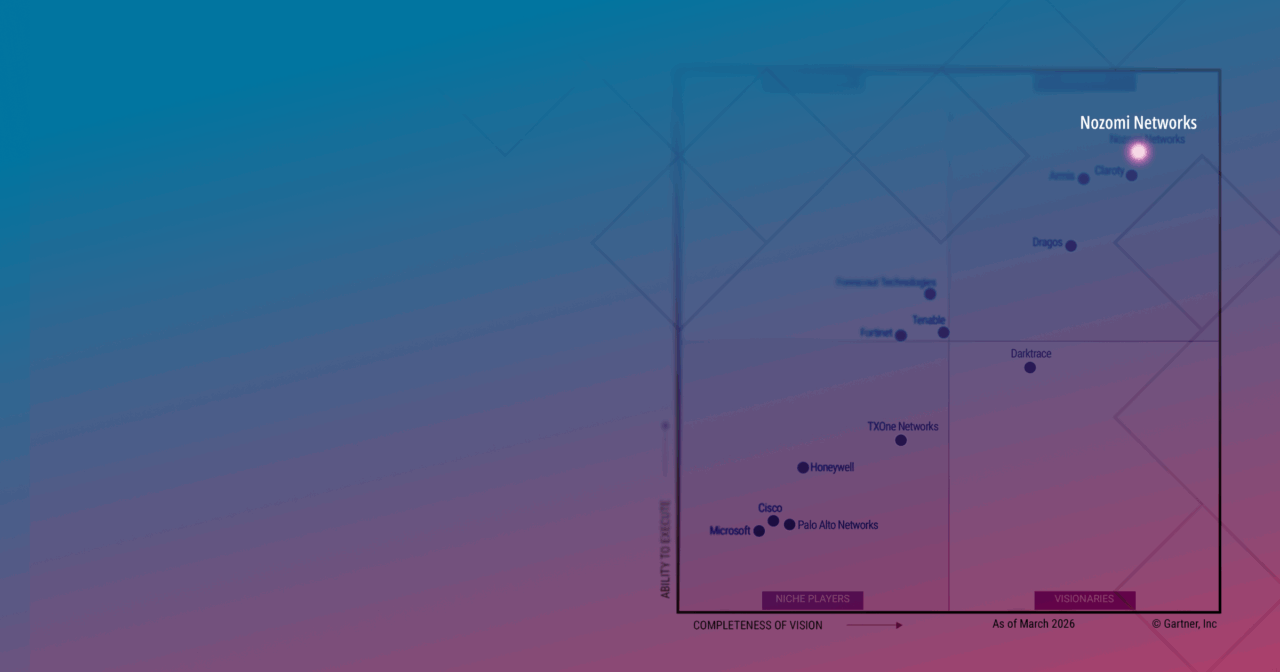
Nozomi Networks — лидер в Gartner Magic Quadrant™ 2026! Второй год подряд на вершине защиты CPS-систем

Лучшие вендоры 2025 года: какие лидеры рынка есть в портфолио BAKOTECH


BAKOTECH получил награду Emerging Markets Partner of the Year от Nozomi Networks
Непрерывный мониторинг OT-сетей: инвестиция в безопасность или иллюзия контроля?
Добавляем решения для защиты OT&IoT на рынок Балтии — BAKOTECH расширяет партнерство с Nozomi Networks
Nozomi Networks и Skybox Security сотрудничают для уменьшения рисков конвергентных сетей IT/OT
Заказать консультацию