Азербайджан
 Болгария
 Босния и Герцеговина
 Венгрия
 Грузия
 Дания
 Казахстан
 Кыргызстан
 Латвия
 Литва
 Молдова
 Норвегия
 Польша
 Румыния
 Северная Македония
 Сербия
 Словакия
 Словения
 Таджикистан
 Туркменистан
 Узбекистан
 Украина
 Финляндия
 Хорватия
 Черногория
 Чехия
 Швеция
 Эстония

Проблема в том, что именно с электронной почты в реальности начинается большинство серьезных инцидентов. Одно письмо, один клик, один ответ, а дальше — эффект домино.
Электронная почта — один из основных каналов бизнес-коммуникации: через него проходят согласования, финансовые запросы, персональные данные, обмен документами и взаимодействие с внешними контрагентами. Именно поэтому взлом одного почтового ящика часто становится не отдельным инцидентом, а точкой входа в остальные бизнес-системы.
Злоумышленники выбирают электронную почту не случайно. Этот канал сочетает в себе три критических фактора:
- Доверие — письма от коллег, руководства или партнеров редко вызывают подозрение;
- Контекст — почтовый ящик содержит историю коммуникаций, документы, стиль письма и иерархию принятия решений;
- Связность — доступ к почте часто открывает путь к облачным сервисам, файловым хранилищам и внутренним системам.
Получив контроль над почтовым аккаунтом, злоумышленник вмешивается в нормальный рабочий процесс, использует его как платформу для дальнейших атак, таких как финансовое мошенничество или масштабная утечка данных.
Человеческий фактор как катализатор цепочки инцидентов
Около 60% инцидентов безопасности так или иначе связаны с человеческим фактором. Даже опытные пользователи продолжают открывать вложения, переходить по ссылкам и отвечать на письма, которые выглядят логично и уместно.
Ситуацию осложняет то, что современные атаки больше не выглядят подозрительно. Применение генеративного ИИ позволяет создавать персонализированные, грамматически безупречные сообщения, которые органично вписываются в рабочий контекст и не содержат классических «красных флажков». В результате ошибка пользователя перестает быть исключением — она становится ожидаемой частью цепочки атаки.
Иллюзия безопасности: почему важность защиты электронной почты часто недооценивают
Базовая защита почты сегодня есть почти у всех: стандартные возможности облачных почтовых сервисов, антиспам, фильтрация известных угроз. На этом этапе формируется ощущение контроля, из-за чего возникает парадокс: канал, через который проходит больше всего атак, воспринимается как не требующий переосмысления.
Проблема в том, что большинство современных атак:
- не выглядят аномально;
- не нарушают формальные политики;
- не имеют четких технических индикаторов.
Они вписываются в нормальный рабочий процесс, и именно поэтому остаются незамеченными.
Безопасность электронной почты как техническая задача
Еще один фактор — упрощенное представление о самой природе рисков, связанных с электронной почтой. Электронную почту часто рассматривают как технический канал доставки или еще одну точку для фильтрации трафика.
В такой модели ключевым вопросом становится: является ли письмо вредоносным?
Но реальные инциденты все реже укладываются в эту бинарную логику. Риск часто скрыт в содержании документа, структуре вложения, метаданных, контексте коммуникации и в том, кому и зачем отправляется информация.
И пока безопасность электронной почты остается исключительно технической функцией, значительная часть этого риска просто не попадает в поле зрения.
Человеческий фактор как «неконтролируемая переменная»
Даже если организации признают роль социальной инженерии, они часто сводят проблему к поведению пользователей. Но современный фишинг — уже давно не скам на уровне фантастики с обещаниями отписать пол королевства в живописном уголке Африки или с многомиллионными выигрышами.
Фишинг стал персонализированным, контекстным и построенным на доверии к знакомым отправителям и сервисам. К тому же он все чаще создается с помощью ИИ: атаки становятся убедительнее, что еще больше снижает эффективность обучения пользователей как единственного защитного механизма.
Когда сложность контента становится видимой слишком поздно
Еще одна причина — пользователи не задумываются о реальной стоимости содержимого коммуникаций. Они редко размышляют о том, что документы содержат скрытые данные, что вложения могут содержать активный контент, а метаданные — раскрывать внутреннюю информацию.
Эти риски становятся очевидными, когда инцидент уже произошел.
Вывод: проблема не в электронной почте, а в подходе к ее защите
Электронная почта — это звено, которое объединяет людей, данные и процессы как внутри организации, так и со сторонними субъектами. Она чаще всего становится началом цепочки инцидентов, и поэтому защищать этот канал нужно так же качественно, как, скажем, учетные записи и конечные точки.
Однако традиционные подходы к безопасности электронной почты больше не соответствуют реальному характеру угроз. И именно здесь возникает потребность в другой логике защиты — такой, которая работает не только с угрозами, но и с контентом, контекстом и риском данных.
Современные риски email-коммуникаций: как складывается цепочка инцидентов
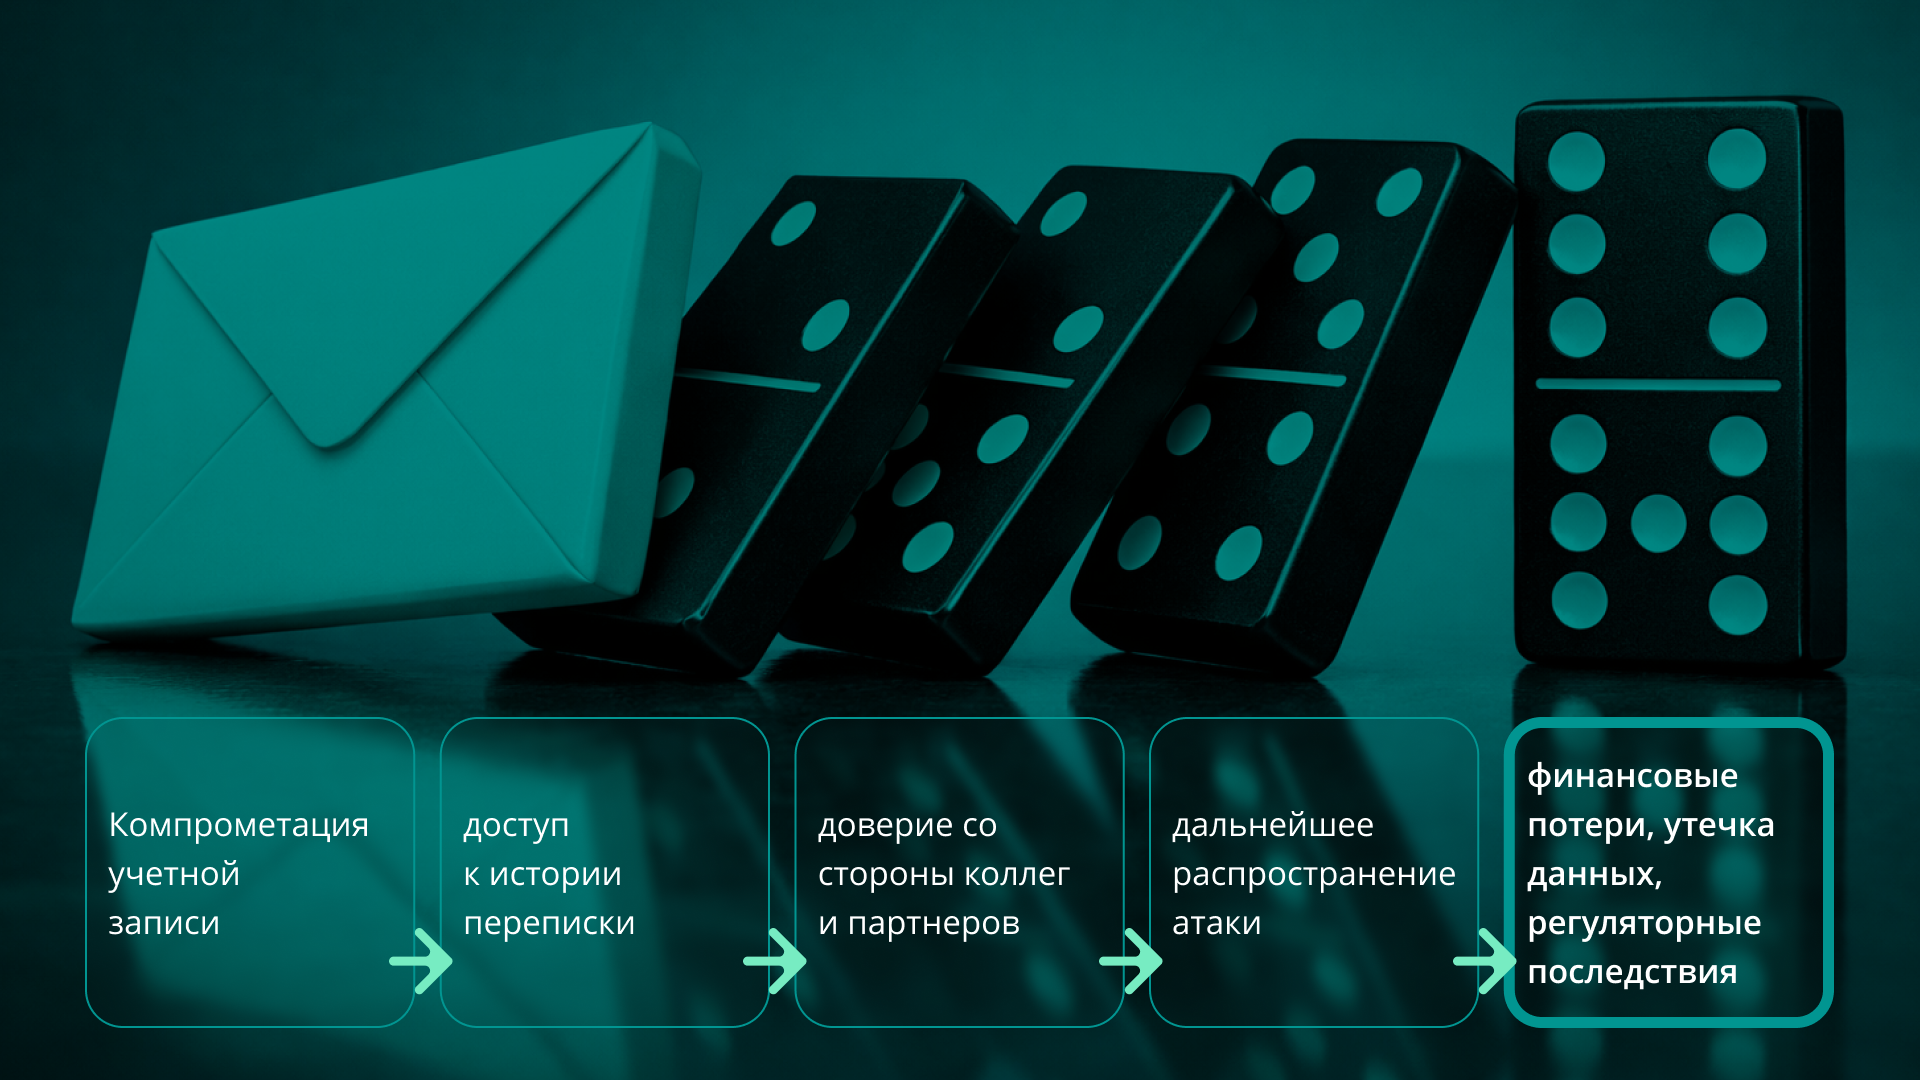
Инциденты, связанные с электронной почтой, редко начинаются с «крупного взлома». Часто это серия событий, каждое из которых в отдельности выглядит некритично. Именно поэтому они долго остаются вне фокуса, пока домино не доходит до финального удара.
1. Компрометация учетных данных
По данным сводной аналитики угроз от Fortra за Q3 2024, именно кража учетных данных является наиболее распространенным типом угроз:
- Кража учетных данных — около 50% всех обработанных угроз по электронной почте;
- Response-based атаки (письма, требующие действия или ответа) — 41%;
- Вредоносное ПО — только 12%;
- Социальная инженерия задействована примерно в 60% всех успешных нарушений.
Это принципиально меняет представление о киберрисках в отношении электронной почты, ведь в преступном смысле ее уже рассматривают как канал завоевания доверия.
Когда злоумышленник получает доступ к учетной записи, инцидент переходит в новую фазу: атака больше не выглядит как внешняя.
2. Response-based атаки как новая норма
Согласно Email Threat Intelligence Report 2025 от Fortra, фишинг-сайты и response-based схемы составляют 99% всех email-угроз. Это означает, что почти все атаки ориентированы не на эксплойт, а на поведение пользователя, поэтому классические сигнатуры и блок-листы теряют эффективность.
Response-based атаки хорошо вписываются в бизнес-логику: запрос «подтвердить», письмо «в ответ на предыдущее обсуждение», сообщение от партнера или сервиса, который уже используется в организации. Как результат, человек не видит причины не доверять.
3. Скрытый контент и сложность вложений
Современные документы — это многоуровневые архивы, встроенные объекты, активный контент (макросы, скрипты), метаданные и история правок. Большинство традиционных почтовых решений
- не анализируют вложения рекурсивно;
- не проверяют глубоко упакованный контент;
- пропускают password-protected файлы без инспекции.
В результате чувствительные данные покидают периметр организации незаметно, без явного нарушения политик, однако инцидент все еще не выглядит «критическим».
4. Социальная инженерия масштабируется
Согласно ENISA Threat Landscape 2025, фишинг остается основным вектором первоначального доступа, составляя около 60% всех зафиксированных случаев.
Ключевое изменение — индустриализация атак благодаря phishing-as-a-service платформам, массовому клонированию брендов, атакам через легитимные сервисы и QR-code phishing (quishing), который обходит классические фильтры.
5. Нарушение норм регуляторов
Когда цепочка доходит до этого этапа, инцидент перестает быть техническим. Утечка или компрометация данных через электронную почту уже означает:
- нарушение требований GDPR, HIPAA, PCI DSS, NIS2;
- необходимость доказать «надлежащие меры защиты»;
- штрафы, аудит, репутационные потери.
Регуляторов не интересует, был ли злонамеренным умысел. Их интересует, контролировала ли организация канал, по которому прошли данные. И именно здесь становится очевидным, что электронная почта — это не периферийный риск, а критическая точка ответственности.
Что такое Fortra Clearswift и какую роль он играет в архитектуре кибербезопасности
В отличие от классических email-решений, которые сосредоточены на блокировании известных угроз, Fortra Clearswift построен вокруг другой задачи: контролировать риски, возникающие из самого содержания бизнес-коммуникаций, независимо от того, выглядит ли письмо «вредным» с технической точки зрения.
Clearswift — это платформа для защиты email-коммуникаций и глубокой инспекции контента, предназначенная для снижения рисков утечки данных, распространения вредоносного контента и нарушения регуляторных требований через легитимные каналы обмена информацией. Ее логика формировалась в средах, где электронная почта является критически важным рабочим инструментом, а ошибки, утечки данных или неконтролируемый обмен ими имеют прямые юридические, финансовые или репутационные последствия.
Электронная почта как часть контентного периметра
В традиционной архитектуре безопасности электронная почта обычно рассматривается как транспорт: письмо либо проходит, либо блокируется.
Clearswift исходит из другой модели. Платформа рассматривает электронную почту как один из каналов движения контента, наряду с веб-трафиком, файловыми обменами, интеграциями с партнерами и внутренней коммуникацией.
Это важный сдвиг: в центре внимания оказывается не сам канал, а то, что именно через него передается.
Фокус не на «блокировании», а на управлении риском
В реальной бизнес-среде документы могут содержать как полезную, так и опасную информацию, данные могут быть конфиденциальными лишь частично, а коммуникацию не всегда можно остановить без последствий для процессов.
Поэтому Clearswift работает с риском точечно — анализирует структуру, содержание и контекст, а не принимает бинарные решения. Ключевая идея в том, что далеко не каждое рискованное письмо должно быть заблокировано и далеко не каждый файл является либо «безопасным», либо «вредным».
Роль Clearswift в общей модели защиты
Clearswift не заменяет антивирусные механизмы, SOC-инструменты или решения для защиты конечных точек и сети.
Вместо этого платформа закрывает ту зону риска, которая часто остается между классическими слоями защиты:
- утечки через легитимные каналы;
- передача конфиденциальных данных во вложениях;
- активный или скрытый контент в документах;
- человеческие ошибки, которые не выглядят как нарушение политик.
Такой подход к электронной почте и контентной безопасности исторически формировался для организаций, где остановка коммуникаций неприемлема, ответственность за данные четко регламентирована, а последствия утечки выходят за пределы IT-инцидента.
Именно поэтому Clearswift широко используется в средах с повышенными требованиями к нормативному соответствию, контролю информационных потоков, управлению рисками, а не только угрозами. Это, например, крупные предприятия, организации в сфере здравоохранения, финансовые учреждения, правительственные агентства и структуры, а также оборонная промышленность.
Переход от «защиты электронной почты» к управлению контентом
В контексте современных угроз Clearswift демонстрирует важную эволюцию подхода: от защиты канала к контролю содержания и контекста коммуникаций.
Это не отрицает классические механизмы безопасности, но дополняет их там, где атаки не выглядят как атаки, где данные покидают периметр без явного нарушения, а риск накапливается постепенно, шаг за шагом.
Как работает Clearswift: ключевые принципы
Deep Content Inspection, независимо от того, известен ли тип угрозы заранее
Базовый принцип Clearswift — полное понимание структуры файла, а не поверхностное сканирование. На практике это означает, что система разбирает документы и архивы на составные элементы, рекурсивно анализирует вложения во вложениях и работает с многоуровневыми структурами, которые традиционные фильтры часто не видят.
Такой подход позволяет выявлять конфиденциальные данные, скрытые глубоко в документе, активный контент, скрытые объекты и вложенные файлы.
Structural Sanitisation: обезвреживание без блокировки
Еще один ключевой принцип Clearswift — защита без остановки бизнес-коммуникаций. Вместо того чтобы блокировать весь файл или полностью пропускать его, Clearswift выявляет опасные элементы (макросы, скрипты, активный код), удаляет только их и доставляет очищенную версию документа получателю.
Таким образом риск нейтрализуется, и пользователь получает рабочий документ без задержек.
Этот принцип особенно важен в средах, где блокировка писем может остановить процессы или создать операционные риски.
Adaptive Redaction: контроль данных, а не запрет обмена
Clearswift исходит из того, что не все письмо является проблемным — проблемным часто является только конкретный фрагмент информации.
Adaptive Redaction позволяет автоматически обнаруживать конфиденциальные данные (PII, финансовую информацию, идентификаторы) и маскировать или удалять их. Остальной контент остается доступным для использования в бизнес-целях.
Это меняет подход к DLP от полного запрета к управляемому обмену, а также от ручного контроля к автоматизированным политикам.
Document Sanitisation и борьба с «невидимым» риском
Отдельный класс угроз связан не с явным содержанием, а с метаданными, такими как имена авторов, внутренние комментарии, история правок и техническая информация о среде создания файла.
Clearswift автоматически удаляет эти данные перед отправкой, что снижает риски социальной инженерии, разведки о внутренней структуре организации и подготовки таргетированных атак.
Anti-Steganography: когда угроза скрыта в изображениях
Современные атаки все чаще используют стеганографию — скрытие данных внутри файлов изображений.
Clearswift анализирует структуру изображений, выявляет «пустоты», которые могут содержать скрытый код, и перестраивает файл, оставляя только безопасную визуальную часть. Это позволяет нейтрализовать угрозы, которые проходят мимо текстовых и сигнатурных механизмов.
Контекст и политики вместо универсальных правил
Еще один фундаментальный принцип — контекстная осведомленность. Clearswift учитывает, кто является отправителем и получателем, является ли коммуникация внутренней или внешней, тип данных и нормативные требования к конкретному сценарию.
На основе этого применяются различные действия: очистка, редактирование, шифрование, доставка через альтернативные каналы.
В совокупности эти механизмы формируют подход, при котором риск снижается до приемлемого уровня, коммуникация не прекращается, а контроль осуществляется на уровне контента, а не только канала.
Именно поэтому Clearswift эффективно работает там, где классические фильтры теряют контекст и видят только «письмо», а не цепочку потенциальных последствий.
Практическое применение Clearswift
Clearswift проявляет свою ценность в повседневных ситуациях, которые чаще всего остаются незамеченными до момента инцидента.
- Защита исходящей почты (outbound email). Clearswift позволяет выявлять конфиденциальные данные во вложениях и тексте письма, автоматически редактировать или маскировать их и применять политики без участия пользователя. В результате риск снижается, а бизнес-процесс не останавливается.
- Контроль обмена с партнерами и подрядчиками. Clearswift удаляет метаданные и внутренние комментарии и автоматически применяет различные политики для внутренних и внешних получателей, чтобы обеспечить контроль того, какая именно информация покидает организацию. Это особенно важно там, где ошибка в одном письме может иметь юридические последствия.
- Защита от вредоносного контента (malicious attachments). Clearswift позволяет нейтрализовать активный контент, доставлять очищенные документы и снижать риск zero-day атак без ожидания сигнатур. Файл доходит до пользователя, но цепочка атаки обрывается.
- Compliance-driven политики. Clearswift поддерживает политики, привязанные к типам данных, автоматическое шифрование или редактирование, а также аудит и трассировку действий с контентом. Это превращает электронную почту из «слабого звена» в управляемый и контролируемый процесс.
Для кого Clearswift имеет наибольшую ценность
Clearswift не является универсальным инструментом «для всех». Его логика наиболее актуальна там, где цена ошибки высока.
- Здравоохранение: работа с персональными и медицинскими данными, жесткие требования к конфиденциальности, высокие штрафы за утечки данных.
- Финансовые услуги: финансовая информация, платежные данные, регуляторный контроль, повышенный интерес со стороны злоумышленников.
- Правительственные учреждения: внутренняя и межведомственная коммуникация, персональные данные граждан, требования к прозрачности и ответственности.
- Крупные предприятия: большой объем email-трафика, сложные цепочки согласований, повышенный риск человеческих ошибок.
- Оборонные структуры и промышленность: критические данные, обмен с партнерами и международными структурами, особая актуальность в условиях войны и гибридных угроз.
В итоге
Электронная почта остается катализатором в большинстве современных киберинцидентов. Не потому, что она слабо защищена технически, а потому, что через нее проходит контент, контекст и доверие.
Современные угрозы показывают: защита почты — это уже не вопрос спама или фишинга, а вопрос управления рисками данных в бизнес-коммуникациях. Именно поэтому электронная почта нуждается не в формальной защите, а в осознанном, контент-ориентированном подходе, способном остановить цепочку инцидентов еще до того, как она наберет обороты.
Хотите понять, насколько email-коммуникации в вашей организации реально контролируемы? Проконсультируйтесь с нашими экспертами.
Подпишитесь
Получите бесплатную профессиональную консультацию по производителям, продуктам и сервисам