Азербайджан
 Болгарія
 Боснія та Герцеговина
 Грузія
 Данія
 Естонія
 Казахстан
 Киргизстан
 Латвія
 Литва
 Молдова
 Норвегія
 Північна Македонія
 Польща
 Румунія
 Сербія
 Словакія
 Словенія
 Таджикистан
 Туркменістан
 Угорщина
 Узбекистан
 Україна
 Фінляндія
 Хорватія
 Чехія
 Чорногорія
 Швеція

Проблема в тому, що саме з імейлу в реальності починається більшість серйозних інцидентів. Один лист, один клік, одна відповідь, а далі — ефект доміно.
Електронна пошта — один з основних каналів бізнес-комунікації: через нього проходять погодження, фінансові запити, персональні дані, обмін документами та взаємодія з зовнішніми контрагентами. Саме тому злам однієї поштової скриньки часто стає не окремим інцидентом, а точкою входу в решту бізнес систем.
Зловмисники обирають імейл не випадково. Цей канал поєднує три критичні фактори:
- Довіру — листи від колег, керівництва або партнерів рідко викликають підозру;
- Контекст — поштова скринька містить історію комунікацій, документи, стиль письма та ієрархію ухвалення рішень;
- Зв’язність — доступ до пошти часто відкриває шлях до хмарних сервісів, файлових сховищ і внутрішніх систем.
Отримавши контроль над імейл-акаунтом, зловмисник втручається в нормальний робочий процес, використовує його як платформу для подальших атак, таких як фінансове шахрайство або масштабний витік даних.
Людський фактор як каталізатор ланцюжка інцидентів
Близько 60% інцидентів безпеки так чи так пов’язані з людським фактором. Навіть досвідчені користувачі продовжують відкривати вкладення, переходити за посиланнями й відповідати на листи, які здаються логічними й доречними.
Ситуацію ускладнює те, що сучасні атаки більше не виглядають підозріло. Застосування генеративного ШІ дозволяє створювати персоналізовані, граматично бездоганні повідомлення, які органічно вписуються в робочий контекст і не містять класичних «червоних прапорців». У результаті помилка користувача перестає бути винятком — вона стає очікуваною частиною ланцюга атаки.
Ілюзія безпеки: чому важливість захисту електронної пошти часто недооцінюють
Базовий захист пошти сьогодні є майже у всіх: стандартні можливості хмарних поштових сервісів, антиспам, фільтрація відомих загроз. На цьому етапі формується відчуття контролю, через що виникає парадокс: канал, через який проходить найбільше атак, сприймається як такий, що не потребує переосмислення.
Проблема в тому, що більшість сучасних атак:
- не виглядають аномально;
- не порушують формальних політик;
- не мають чітких технічних індикаторів.
Вони вписуються в нормальний робочий процес, і саме тому залишаються непоміченими.
Безпека електронної пошти як технічне завдання
Ще один фактор — спрощене уявлення про саму природу імейл-ризиків. Електронну пошту часто розглядають як технічний канал доставки або ще одну точку для фільтрації трафіку.
У такій моделі ключовим питанням стає: чи є лист шкідливим?
Але реальні інциденти дедалі рідше вкладаються в цю бінарну логіку. Ризик часто прихований у змісті документа, структурі вкладення, метаданих, контексті комунікації й у тому, кому і навіщо надсилається інформація.
І доки імейл-безпека залишається лише технічною функцією, значна частина цього ризику просто не потрапляє в поле зору.
Людський фактор як «неконтрольована змінна»
Навіть якщо організації визнають роль соціальної інженерії, вони часто зводять проблему до поведінки користувачів. Але сучасний фішинг — вже давно не скам на рівні фантастики з обіцянками відписати пів королівства в мальовничому куточку Африки чи з багатомільйонними виграшами.
Фішинг став персоналізованим, контекстним і побудованим на довірі до знайомих відправників і сервісів. До того ж він дедалі частіше створюється за допомогою ШІ: атаки стають переконливішими, що ще більше знижує ефективність навчання користувачів як єдиного захисного механізму.
Коли складність контенту стає видимою надто пізно
Ще одна причина — користувачі не задумуються про реальну вартість вмісту комунікацій. Вони рідко замислюються, що документи містять приховані дані, що вкладення можуть містити активний контент, а метадані — розкривати внутрішню інформацію.
Ці ризики стають очевидними, коли інцидент вже трапився.
Висновок: проблема не в електронній пошті, а в підході до її захисту
Електронна пошта — це ланка, яка поєднує людей, дані та процеси, як в межах організації, так і зі сторонніми суб’єктами. Вона найчастіше стає початком ланцюга інцидентів, і тому захищати цей канал треба так само якісно, як, скажімо, облікові записи й кінцеві точки.
Проте традиційні підходи до безпеки електронної пошти більше не відповідають реальному характеру загроз. І саме тут виникає потреба в іншій логіці захисту — такій, що працює не лише з загрозами, а з контентом, контекстом і ризиком даних.
Сучасні ризики email-комунікацій: як складається ланцюг інцидентів
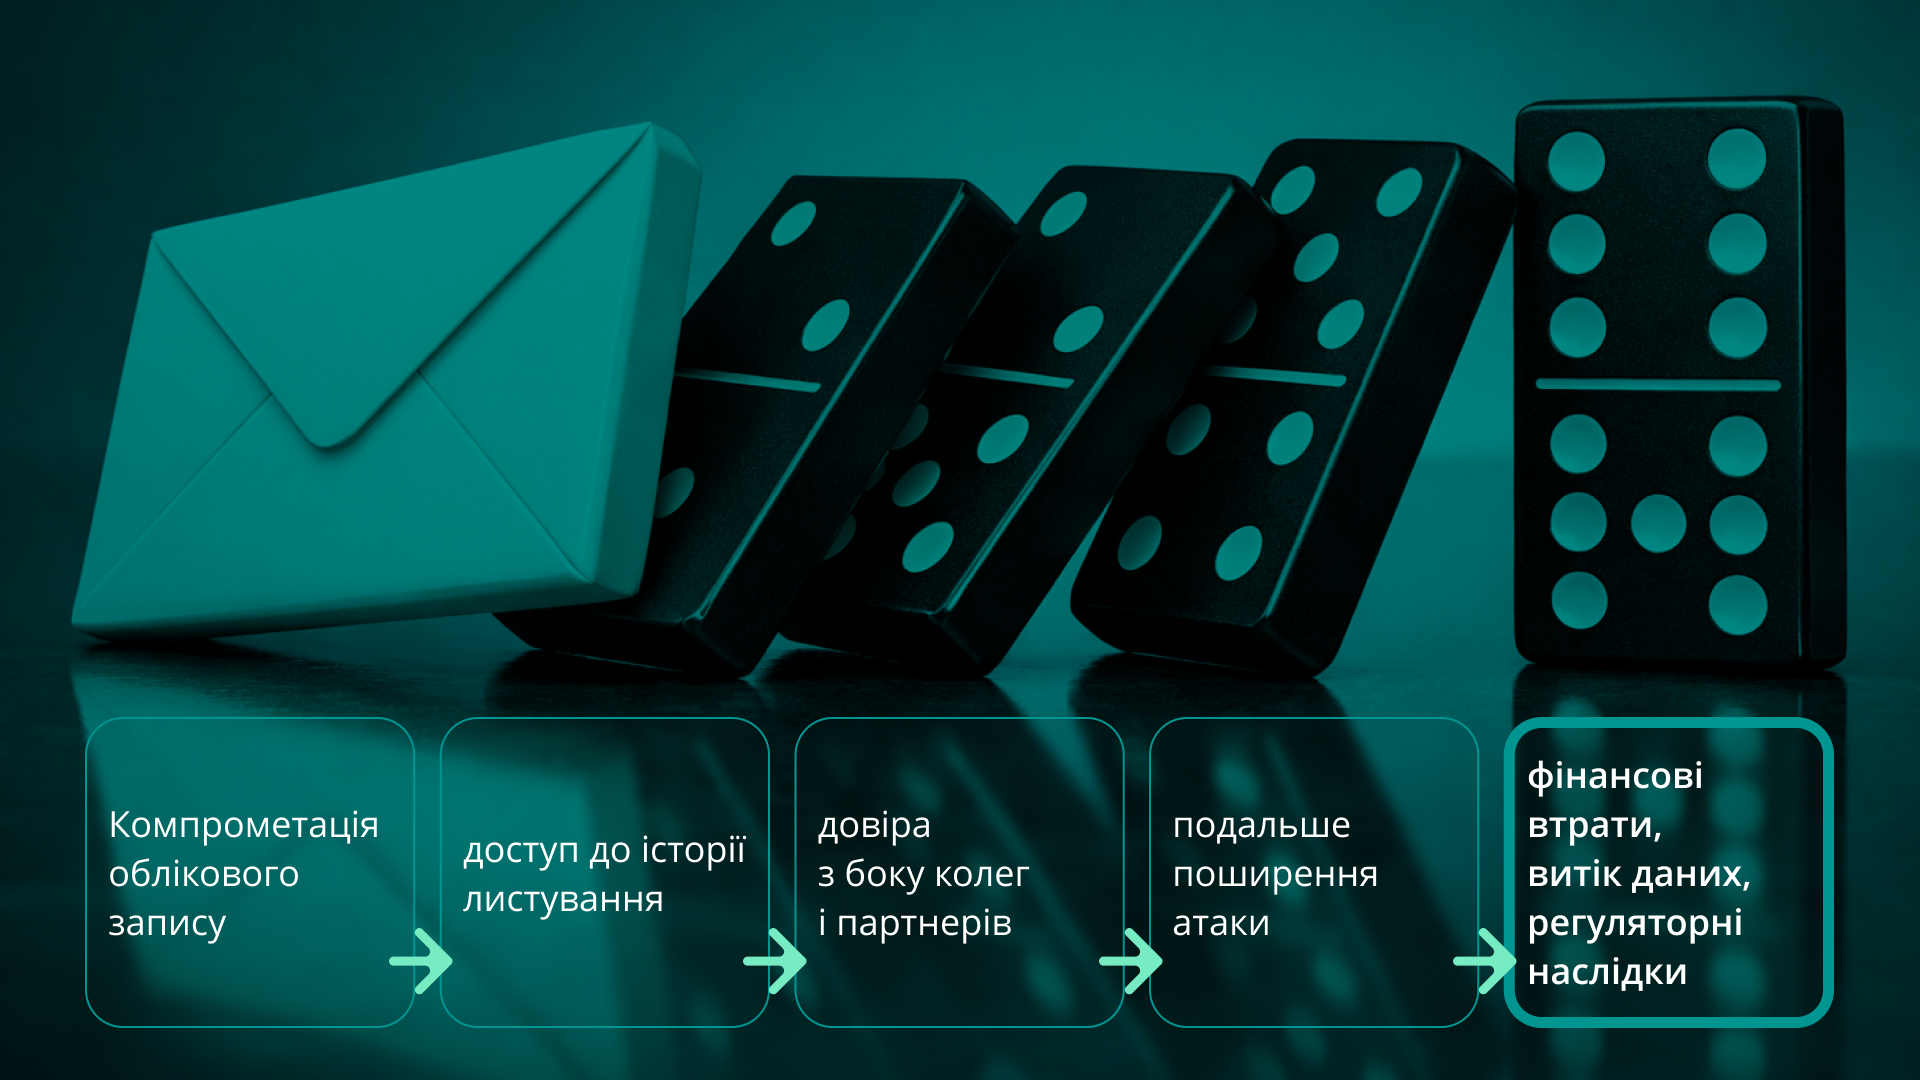
Інциденти, пов’язані з електронною поштою, рідко починаються з «великого злому». Часто це серія подій, кожна з яких окремо виглядає некритично. Саме тому вони довго залишаються поза фокусом, аж поки доміно не доходить до фінального удару.
1. Компрометація облікових даних
За даними зведеної аналітики загроз від Fortra за Q3 2024, саме викрадення облікових даних є найбільш поширеним типом загроз:
- Credential theft — близько 50% усіх оброблених імейл-загроз;
- Response-based атаки (листи, що вимагають дії або відповіді) — 41%;
- Malware — лише 12%;
- Social engineering залучений приблизно у 60% усіх успішних порушень.
Це принципово змінює уявлення про кіберризики щодо електронної пошти, адже в злочинному сенсі її вже розглядають як канал завоювання довіри.
Коли зловмисник отримує доступ до облікового запису, інцидент переходить у нову фазу: атака більше не виглядає як зовнішня.
2. Response-based атаки як нова норма
Згідно з Email Threat Intelligence Report 2025 від Fortra, phishing-сайти та response-based схеми становлять 99% усіх email-загроз. Це означає, що майже всі атаки орієнтовані не на експлойт, а на поведінку користувача, тому класичні сигнатури та блок-листи втрачають ефективність.
Response-based атаки добре вписуються у бізнес-логіку: запит «підтвердити», лист «у відповідь на попереднє обговорення», повідомлення від партнера або сервісу, який вже використовується в організації. Як результат, людина не бачить причини не довіряти.
3. Прихований контент і складність вкладень
Сучасні документи — це багаторівневі архіви, вбудовані об’єкти, активний контент (макроси, скрипти), метадані та історія правок. Більшість традиційних імейл-рішень
- не аналізують вкладення рекурсивно;
- не перевіряють глибоко запакований контент;
- пропускають password-protected файли без інспекції.
У результаті чутливі дані залишають периметр організації непомітно, без явного порушення політик, проте інцидент усе ще не виглядає «критичним».
4. Соціальна інженерія масштабується
Згідно з ENISA Threat Landscape 2025, фішинг залишається основним вектором початкового доступу й становить близько 60% усіх зафіксованих випадків.
Ключова зміна — індустріалізація атак завдяки phishing-as-a-service платформам, масовому клонуванню брендів, атакам через легітимні сервіси та QR-code phishing (quishing), який обходить класичні фільтри.
5. Порушення норм регуляторів
Коли ланцюг доходить до цього етапу, інцидент перестає бути технічним. Витік або компрометація даних через електронну пошту вже означає:
- порушення вимог GDPR, HIPAA, PCI DSS, NIS2;
- необхідність довести «належні заходи захисту»;
- штрафи, аудит, репутаційні втрати.
Регуляторів не цікавить, чи був злий намір. Їх цікавить, чи контролювала організація канал, через який пішли дані. І саме тут стає очевидно, що електронна пошта — це не периферійний ризик, а критична точка відповідальності.
Що таке Fortra Clearswift і яку роль він відіграє в архітектурі кібербезпеки
На відміну від класичних email-рішень, які зосереджуються на блокуванні відомих загроз, Fortra Clearswift побудований навколо іншого завдання: контролювати ризики, що виникають із самого змісту бізнес-комунікацій, незалежно від того, чи виглядає лист «шкідливим» з технічного погляду.
Clearswift — це платформа для захисту email-комунікацій і глибокої інспекції контенту, розроблена для зниження ризиків витоку даних, поширення шкідливого контенту та порушення регуляторних вимог через легітимні канали обміну інформацією. ЇЇ логіка формувалась у середовищах, де email є критичним робочим інструментом, а помилки, витоки даних або неконтрольований обмін ними мають прямі юридичні, фінансові або репутаційні наслідки.
Електронна пошта як частина контентного периметра
У традиційній архітектурі безпеки імейл зазвичай розглядається як транспорт: лист або проходить, або блокується.
Clearswift виходить з іншої моделі. Платформа розглядає email як один із каналів руху контенту, поряд із web-трафіком, файловими обмінами, інтеграціями з партнерами й внутрішньою комунікацією.
Це важливий зсув: у центрі уваги опиняється не сам канал, а те, що саме через нього передається.
Фокус не на «блокуванні», а на керуванні ризиком
У реальному бізнес-середовищі документи можуть містити як корисний, так і небезпечний вміст, дані можуть бути чутливими лише частково, а комунікацію не завжди можна зупинити без наслідків для процесів.
Тому Clearswift працює з ризиком точково — аналізує структуру, вміст і контекст, а не ухвалює бінарні рішення. Ключова ідея в тому, що далеко не кожен ризикований лист має бути заблокований і далеко не кожен файл є або «безпечним», або «шкідливим».
Роль Clearswift у загальній моделі захисту
Clearswift не замінює антивірусні механізми, SOC-інструменти чи рішення для захисту кінцевих точок і мережі.
Натомість платформа закриває ту зону ризику, яка часто залишається між класичними шарами захисту:
- витоки через легітимні канали;
- передавання чутливих даних у вкладеннях;
- активний або прихований контент у документах;
- людські помилки, які не виглядають як порушення політик.
Такий підхід до email і контентної безпеки історично формувався для організацій, де зупинка комунікацій неприйнятна, відповідальність за дані чітко регламентована, а наслідки витоку виходять за межі ІТ-інциденту.
Саме тому Clearswift широко використовується в середовищах з підвищеними вимогами до регуляторної відповідності, контролю інформаційних потоків, керування ризиками, а не лише загрозами. Це, наприклад, великі підприємства, організації у сфері охорони здоров’я, фінансові установи, урядові агенції й структури, а також оборонна промисловість.
Перехід від «захисту електронної пошти» до керування контентом
У контексті сучасних загроз Clearswift демонструє важливу еволюцію підходу: від захисту каналу до контролю змісту і контексту комунікацій.
Це не заперечує класичні механізми безпеки, але доповнює їх там, де атаки не виглядають як атаки, де дані залишають периметр без явного порушення, а ризик накопичується поступово, крок за кроком.
Як працює Clearswift: ключові принципи
Deep Content Inspection незалежно від того, чи відомий тип загрози заздалегідь
Базовий принцип Clearswift — повне розуміння структури файлу, а не поверхневе сканування. На практиці це означає, що система розбирає документи та архіви на складові елементи, рекурсивно аналізує вкладення у вкладеннях і працює з багаторівневими структурами, які традиційні фільтри часто не бачать.
Такий підхід дозволяє виявляти чутливі дані, заховані глибоко в документі, активний контент і приховані об’єкти та вкладені файли.
Structural Sanitisation: знешкодження без блокування
Ще один ключовий принцип Clearswift — захист без зупинки бізнес-комунікацій. Замість того щоб блокувати весь файл або повністю пропускати його, Clearswift виявляє небезпечні елементи (макроси, скрипти, активний код), видаляє лише їх і доставляє очищену версію документа отримувачу.
Таким чином ризик нейтралізується і користувач отримує робочий документ без затримок.
Цей принцип особливо важливий у середовищах, де блокування листів може зупинити процеси або створити операційні ризики.
Adaptive Redaction: контроль даних, а не заборона обміну
Clearswift виходить з того, що не весь лист є проблемним — проблемним часто є лише конкретний фрагмент інформації.
Adaptive Redaction дозволяє автоматично виявляти чутливі дані (PII, фінансову інформацію, ідентифікатори) і маскувати або видаляти їх. Решта контенту залишається доступною для бізнес-використання.
Це змінює підхід до DLP від повної заборони — до керованого обміну, а також від ручного контролю — до автоматизованих політик.
Document Sanitisation і боротьба з «невидимим» ризиком
Окремий клас загроз пов’язаний не з явним вмістом, а з метаданими, такими як імена авторів, внутрішні коментарі, історія правок і технічна інформація про середовище створення файлу.
Clearswift автоматично видаляє ці дані перед надсиланням, що знижує ризики соціальної інженерії, розвідки про внутрішню структуру організації і підготовки таргетованих атак.
Anti-Steganography: коли загроза захована в зображеннях
Сучасні атаки дедалі частіше використовують стеганографію — приховування даних усередині файлів зображень.
Clearswift аналізує структуру зображень, виявляє «порожнини», які можуть містити прихований код, і перебудовує файл, залишаючи лише безпечну візуальну частину. Це дозволяє нейтралізувати загрози, які проходять повз текстові та сигнатурні механізми.
Контекст і політики замість універсальних правил
Ще один фундаментальний принцип — контекстна обізнаність. Clearswift враховує, хто відправник і отримувач, вид комунікації (внутрішня / зовнішня) тип даних і регуляторні вимоги до конкретного сценарію.
На основі цього застосовуються різні дії: очищення, редагування, шифрування, доставлення через альтернативні канали.
У сукупності ці механізми формують підхід, у якому ризик знижується до прийнятного рівня, комунікація не зупиняється, а контроль відбувається на рівні контенту, а не лише каналу.
Саме тому Clearswift ефективно працює там, де класичні фільтри втрачають контекст і бачать лише «лист», а не ланцюг потенційних наслідків.
Практичне застосування Clearswift
Clearswift проявляє свою цінність в повсякденних ситуаціях, які найчастіше залишаються поза увагою до моменту інциденту.
- Захист вихідної пошти (outbound email). Clearswift дозволяє виявляти чутливі дані у вкладеннях і тексті листа, автоматично редагувати або маскувати їх і застосовувати політики без участі користувача. У результаті ризик знижується, а бізнес-процес не зупиняється.
- Контроль обміну з партнерами та підрядниками. Clearswift видаляє метадані й внутрішні коментарі й автоматично застосовує різні політики для внутрішніх і зовнішніх отримувачів, щоб забезпечити контроль того, яка саме інформація залишає організацію. Це особливо критично там, де помилка в одному листі може створити юридичні наслідки.
- Захист від шкідливого вмісту (malicious attachments). Clearswift дозволяє нейтралізувати активний контент, доставляти очищені документи й знижувати ризик zero-day атак без очікування сигнатур. Файл доходить до користувача, але ланцюг атаки обривається.
- Compliance-driven політики. Clearswift підтримує політики, прив’язані до типів даних, автоматичне шифрування або редагування, а також аудит і трасування дій із контентом. Це трансформує email зі «слабкої ланки» у керований та контрольований процес.
Для кого Clearswift має найбільшу цінність
Clearswift не є універсальним інструментом «для всіх». Його логіка найбільш релевантна там, де ціна помилки висока.
- Охорона здоров’я: робота з персональними та медичними даними, жорсткі вимоги до конфіденційності, високі штрафи за витоки даних.
- Financial services: фінансова інформація, платіжні дані, регуляторний контроль, підвищений інтерес з боку зловмисників.
- Урядові установи: внутрішня та міжвідомча комунікація, персональні дані громадян, вимоги до прозорості та відповідальності.
- Великі підприємства: великий обсяг email-трафіку, складні ланцюги погоджень, підвищений ризик людських помилок.
- Оборонні структури й промисловість: критичні дані, обмін з партнерами та міжнародними структурами, особлива актуальність в умовах війни та гібридних загроз.
У підсумку
Електронна пошта залишається каталізатором більшості сучасних кіберінцидентів. Не тому що вона слабко захищена технічно, а тому що через неї проходить контент, контекст і довіра.
Сучасні загрози показують: захист пошти — це вже не питання спаму чи фішингу, а питання керування ризиками даних у бізнес-комунікаціях. Саме тому електронна пошта потребує не формального захисту, а усвідомленого, контент-орієнтованого підходу, здатного зупинити ланцюг інцидентів ще до того, як він набере обертів.
Хочете зрозуміти, наскільки email-комунікації у вашій організації реально контрольовані? Проконсультуйтеся з нашими експертами.
Підписатись
Отримайте безкоштовну професійну консультацію по виробникам, продуктам і сервісам