
 Азербайджан
 Болгарія
 Боснія та Герцеговина
 Грузія
 Данія
 Естонія
 Казахстан
 Киргизстан
 Латвія
 Литва
 Молдова
 Норвегія
 Північна Македонія
 Польща
 Румунія
 Сербія
 Словакія
 Словенія
 Таджикистан
 Туркменістан
 Угорщина
 Узбекистан
 Україна
 Фінляндія
 Хорватія
 Чехія
 Чорногорія
 Швеція
INDEX.PHP: ШІ зламав мені базу, поки я пив каву: практичний захист від розумних хакерів та ШІ
Про вебінар
ШІ-агенти дедалі активніше автоматизують роботу з корпоративними базами даних: виконують запити, аналізують інформацію, допомагають адміністраторам і взаємодіють із критично важливими даними.
Разом із новими можливостями з’являються й нові ризики — від маніпулювання ШІ через Prompt Injection до витоку конфіденційної інформації та несанкціонованих змін у продуктивних БД.
На вебінарі розглянемо реальні інциденти, сучасні сценарії атак на ШІ-агентів, підхід MITRE ATLAS до оцінки ризиків і практичні принципи безпечної взаємодії ШІ з корпоративними базами даних.
Також покажемо, як Trellix Database Security допомагає контролювати дії ШІ-агентів, виявляти небезпечну активність і захищати критично важливі дані.
Програма
Огляд ШІ-агентів (їхні функції пов’язані з автоматизацією та доступом до СУІБД)
Ризики, повʼязані з ШІ-агентами, що стосуються БД
Концепція підходу до безпечного використання ШІ у взаємодії з продуктивними БД
Історія: ШІ-агент здатен здійснити неконтрольовану атаку
Функціональність Trellix Database Security
Користувацький досвід роботи з Trellix Database
Що ви отримаєте
1
1
Зрозумієте, які нові ризики виникають під час використання ШІ-агентів для роботи з корпоративними базами даних
2
2
Ознайомитеся з реальними прикладами інцидентів і сценаріями атак на ШІ
3
3
Дізнаєтеся, як застосовувати підхід MITRE ATLAS для оцінювання ризиків
4
4
Отримаєте практичні рекомендації щодо безпечної взаємодії ШІ з продуктивними БД
5
5
Побачите, як Trellix Database Security допомагає контролювати доступ, виявляти підозрілу активність і захищати корпоративні дані
Спікери
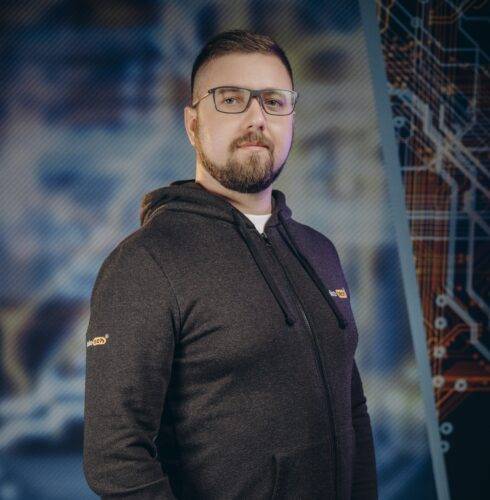
Руслан Утченко
Senior Sales Engineer, BAKOTECH
Руслан має понад 8 років досвіду роботи із серверними, клієнтськими, хмарними та гібридними інфраструктурами. За цей час спеціалізувався на побудові захищених корпоративних середовищ, впровадженні систем кіберзахисту та розвитку Security Operations Center (SOC).
Його експертиза охоплює рішення класу EDR, DLP, Threat Intelligence, SIEM, захист мережевого трафіку, баз даних і хмарної інфраструктури AWS, Azure та Google Cloud. Окремим напрямом роботи є розробка інтеграцій між системами безпеки з використанням API та сучасних мов програмування.
Як сертифікований інженер Trellix, Руслан регулярно проводить вебінари, тренінги та технічні воркшопи, присвячені Threat Hunting, розслідуванню кіберінцидентів, захисту мереж та запобіганню витокам інформації. Його виступи поєднують практичний досвід із реальними сценаріями впровадження корпоративних систем безпеки.
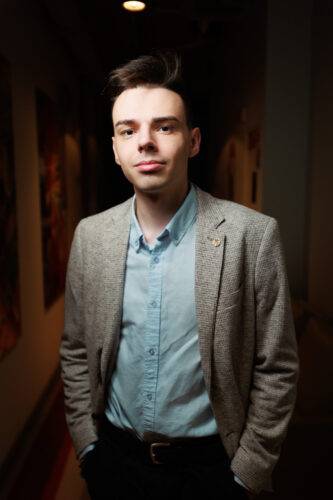
Олександр Скрипнік
Sales Engineer, BAKOTECH
Олександр має понад 5 років досвіду у сфері інформаційної безпеки. За цей час працював над проєктами з впровадження систем кіберзахисту, консалтингу та технічної підтримки корпоративних замовників, взаємодіючи з локальними, хмарними та гібридними інфраструктурами.
Його експертиза охоплює рішення класу EDR, DLP, NDR, IVX, CASB, SWG та мережевий захист. Окремим напрямом роботи є аналіз ризиків інформаційної безпеки та розробка технічних рекомендацій щодо їх мінімізації.
Як сертифікований інженер Trellix і Skyhigh Security, Олександр регулярно проводить вебінари та технічні заходи, допомагаючи замовникам опанувати сучасні підходи до побудови комплексної архітектури кіберзахисту.