Азербайджан
 Болгарія
 Боснія та Герцеговина
 Грузія
 Данія
 Естонія
 Казахстан
 Киргизстан
 Латвія
 Литва
 Молдова
 Норвегія
 Північна Македонія
 Польща
 Румунія
 Сербія
 Словакія
 Словенія
 Таджикистан
 Туркменістан
 Угорщина
 Узбекистан
 Україна
 Фінляндія
 Хорватія
 Чехія
 Чорногорія
 Швеція


Розробники дедалі активніше використовують генеративні моделі для написання коду, створення API-запитів, генерації SQL, конфігурації хмарної інфраструктури, автоматизації тестування та навіть аналізу помилок. Інструменти на кшталт OpenAI, GitHub Copilot або Anthropic вже стали звичними елементами середовища розробки.
ШІ дозволяє командам створювати код із безпрецедентною швидкістю. Але процеси безпеки не встигають адаптуватися до такого темпу й запобігти потенційним вразливостям. Згідно зі звітом Veracode, лише 55% завдань із генерації коду завершувалися створенням безпечної реалізації. Тобто на іншому боці поля — 45% випадків, коли модель генерувала код із відомими вразливостями. Подібні результати підтверджує і дослідження Cloud Security Alliance.
ШІ-кодування вже стало новою нормою
Сьогодні команди розробки створюють і оновлюють код значно швидше завдяки використанню ШІ-асистентів. За даними опитування Stack Overflow за 2025 рік, 84% розробників уже використовують або планують використовувати ШІ-інструменти у процесі розробки. Для порівняння: у 2024 році таких було 76%.
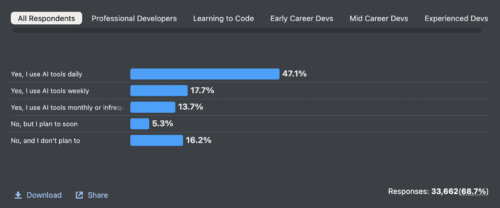
Джерело: Stack Overflow
Це важливий сигнал для бізнесу. ШІ-кодування більше не є експериментом окремих ентузіастів. Воно стало частиною сучасного життєвого циклу розробки програмного забезпечення (SDLC).
Інженери все рідше пишуть кожен рядок коду вручну. Натомість вони:
- генерують фрагменти коду через текстові запити;
- використовують ШІ для створення логіки функцій;
- автоматизують рутинні завдання;
- отримують готові пропозиції прямо у середовищі розробки.
Для бізнесу це означає очевидні переваги, як-от швидше створення продуктів, скорочення часу виходу на ринок, підвищення продуктивності команд і пришвидшення DevOps-процесів. Але водночас змінюється й сама модель виникнення ризиків.
Що таке vibe coding і чому про нього говорять дедалі більше
Разом із популярністю генеративного ШІ почав активно поширюватися підхід, який отримав назву «vibe coding».
Це стиль розробки, за якого інженер здебільшого покладається на пропозиції штучного інтелекту та швидку генерацію коду замість глибокого ручного опрацювання кожної деталі реалізації.
Простіше кажучи, розробник формулює завдання у вигляді текстового запиту, отримує готовий код і адаптує його до своїх потреб.
На практиці це виглядає так:
- ШІ генерує логіку функції;
- створює API-виклики;
- пропонує конфігурації хмарної інфраструктури;
- додає бібліотеки та залежності;
- формує автентифікаційні механізми;
- автоматично виправляє помилки.
І справді, така автоматизація заощаджує купу часу, але поступово змінює поведінку самих команд розробки. Замість повного аналізу реалізації виникає так званий «ефект ілюзії правильності» (illusion of correctness): код виглядає логічним, компілюється, проходить базові перевірки — і тому автоматично викликає більше довіри.
Саме це сьогодні дедалі частіше турбує AppSec- та DevSecOps-команди.
Залучення ШІ в розробку створює новий клас ризиків безпеки
Штучний інтелект не розуміє контексту бізнесу та вимог конкретної організації. Він не знає, які є внутрішні політики безпеки, архітектурні обмеження й регуляторні вимоги, не оцінює бізнес-ризики і не усвідомлює критичності конкретних систем.
Нейромережа лише прогнозує найбільш імовірний фрагмент коду на основі навчальних даних. І якщо в цих даних присутні небезпечні або застарілі підходи, модель може відтворювати їх у нових проєктах.
Проблема полягає не лише у наявності помилок, а й у масштабі їх поширення. ШІ дозволяє створювати код значно швидше, ніж будь-коли раніше. Якщо колись один розробник міг випадково створити одну вразливість, то тепер ШІ здатен поширити небезпечний шаблон одразу на десятки сервісів, репозиторіїв або мікросервісів. Тому разом із продуктивністю зростає й обсяг потенційного security debt — накопичення технічного та безпекового боргу.
Які ризики найчастіше виникають у ШІ-згенерованому коді
Небезпечна логіка автентифікації
ШІ може створювати спрощені або небезпечні механізми перевірки доступу: некоректну перевірку токенів, слабку реалізацію сесій, помилки у ролях та правах доступу, недостатній контроль авторизації API тощо.
На перший погляд код виглядає робочим, але на практиці може відкрити шлях до компрометації облікових записів.
Вбудовані секрети та ключі доступу
API-ключі, токени, паролі й облікові дані для хмарних сервісів, а також інші жорстко закодовані секрети (hardcoded secrets) створюють одну з найпоширеніших проблем.
Проблема витоку секретів продовжує масштабуватися разом із сучасними практиками розробки та автоматизації. У середовищах із активним використанням ШІ ризик лише зростає, оскільки небезпечні фрагменти можуть швидко копіюватися між проєктами. За даними GitGuardian, кількість таких витоків збільшилась на 152% між 2021 і 2025 роками.
Небезпечні залежності та бібліотеки
ШІ часто пропонує бібліотеки або пакети без перевірки їхньої актуальності та безпеки. У результаті компанії можуть автоматично додавати вразливі залежності, використовувати застарілі компоненти й поширювати відомі вразливості між проєктами.
Для DevSecOps-команд це створює новий рівень складності, оскільки швидкість появи таких залежностей різко зростає.
Витік даних і prompt injection
Окремий клас ризиків пов’язаний із взаємодією користувача та ШІ-моделі. Під час роботи з генеративними інструментами розробники можуть випадково передати внутрішній код у зовнішні сервіси, вставити конфіденційні дані у запити або відкрити доступ до службової інформації.
Додатково зростає ризик атак типу prompt injection — маніпуляцій із запитами до моделі для обходу логіки або отримання небажаних результатів.
Небезпечні конфігурації хмарної інфраструктури
ШІ активно використовується для генерації Infrastructure as Code, Kubernetes-конфігурацій, Terraform-шаблонів тощо. Але моделі можуть, зокрема, генерувати надмірно відкриті доступи, помилки сегментації, небезпечні політики IAM, а також публічні ресурси без належного захисту.
У великих середовищах це здатне створювати масштабні ризики ще до того, як система потрапляє у production.
Чому традиційний AppSec більше не встигає
Класичні інструменти безпеки, такі як статичний аналіз коду (SAST), динамічний аналіз (DAST) і аналіз залежностей (SCA), залишаються критично важливими. Проте вони починають працювати, коли сам код вже написаний.
ШІ кардинально змінив швидкість розробки, обсяг коду, кількість релізів і цикли доставки. У результаті security-команди отримують більше вразливостей і хибнопозитивних спрацювань, а також менше часу на аналіз і меншу видимість того, як саме створювався код.
Традиційний AppSec створювався для «людської» швидкості розробки. Але AI-assisted development змінює масштаб і темп створення застосунків.
Саме тому сьогодні дедалі більшого значення набуває developer security awareness — формування практичних навичок безпечної роботи з ШІ-інструментами.
Безпечна розробка в епоху ШІ
Сучасний підхід до безпеки поступово зміщується від моделі
«знайти проблему після написання коду» до моделі «не допустити появи небезпечного коду взагалі».
І тут ключову роль починає відігравати навчання самих розробників.
Командам потрібне розуміння підходів до створення безпечного коду і навички безпечної взаємодії з AI coding tools:
- правильне формування запитів;
- перевірка згенерованого коду;
- виявлення патернів вразливостей;
- оцінка ризиків логіки, згенерованої ШІ-асистентом;
- вміння не переносити небезпечні практики у production.
Як Secure Code Warrior адаптується до використання ШІ
Secure Code Warrior AI Vibe Coding пропонує підхід, орієнтований саме на нову реальність AI-assisted development.
Замість абстрактної теорії платформа фокусується на практичній підготовці розробників до роботи у світі, де ШІ вже став частиною SDLC.
Рішення допомагає командам:
- навчитися безпечно використовувати ШІ-інструменти;
- розпізнавати небезпечні шаблони у generated code;
- формувати secure coding habits;
- оцінювати рівень готовності розробників;
- зменшувати ризики AI-generated vulnerabilities.
Окремий фокус зроблено саме на сценаріях vibe coding — коли швидкість розробки та залежність від AI suggestions створюють новий клас ризиків для бізнесу.
У результаті компанії отримують не просто ще один інструмент для безпеки, а спосіб адаптувати engineering-команди до нової епохи AI-driven development.
Окрему роль у цьому підході відіграє Trust Agent AI — рішення, яке допомагає командам оцінювати рівень довіри до AI-generated коду ще на етапі розробки. Рішення аналізує взаємодію розробника з ШІ-асистентом, допомагає виявляти потенційно ризиковані фрагменти та формує контекстні рекомендації щодо безпечного використання згенерованого коду. Для компаній це особливо важливо в умовах, коли швидкість генерації коду зростає значно швидше, ніж можливості ручної перевірки.
Висновок
Штучний інтелект уже став частиною сучасної розробки програмного забезпечення. І найближчими роками його роль лише зростатиме. Але разом із продуктивністю зростає і масштаб потенційних ризиків.
Код, згенерований ШІ-асистентами, не є автоматично безпечним. Ба більше, швидкість генерації коду сьогодні починає випереджати швидкість його безпечної перевірки.
Саме тому питання безпечної роботи з ШІ — вже частина загальної стратегії кіберстійкості бізнесу. І саме акцент на формування культури безпечної розробки із залученням ШІ надасть компаніям значно більше шансів масштабувати розробку без одночасного масштабування вразливостей.
Підписатись
Отримайте безкоштовну професійну консультацію по виробникам, продуктам і сервісам