Азербайджан
 Болгарія
 Боснія та Герцеговина
 Грузія
 Данія
 Естонія
 Казахстан
 Киргизстан
 Латвія
 Литва
 Молдова
 Норвегія
 Північна Македонія
 Польща
 Румунія
 Сербія
 Словакія
 Словенія
 Таджикистан
 Туркменістан
 Угорщина
 Узбекистан
 Україна
 Фінляндія
 Хорватія
 Чехія
 Чорногорія
 Швеція

Якщо оцінити попередні атаки, які нам довелось побачити, стає цілком зрозуміло, що спочатку відбувається розвідка через проникнення всередину організації. Хакери як грабіжники: вони не відкривають перші-ліпші двері, а спочатку придивляються до потенційних жертв та оцінюють свої шанси на успіх.
І хоча компанії не можуть стовідсотково та назавжди захиститись від інцидентів, цілком в їх силах суттєво знизити ризики, використовуючи правильні рішення.
Так, один з найбільших замовників вендора Trellix в Україні нещодавно стикнувся з атакою, але завдяки оперативним діям рішення її було вчасно виявлено та нейтралізовано.
Команді BAKOTECH вдалося зазирнути всередину цього інциденту, і ми хочемо поділитись із вами побаченим та зробити висновки.
Дисклеймер: BAKOTECH здійснює свою діяльність через партнерську мережу та не веде прямих продажів замовникам.
Що трапилось
Рішення Trellix Endpoint Detection and Response (далі — EDR) помітило дві підозрілі активності на робочих станціях організації. Єдина відмінність в них — дата та час, коли все це відбувалося. Такі дії з боку зловмисника є логічними: він реалізовував стратегію розвідки та вивчення потенційної жертви. Всі атаки, які проводяться таким шляхом, мають на меті забезпечити віддалений доступ до робочої станції та надалі збільшити привілеї, здійснюючи «вертикальне переміщення».
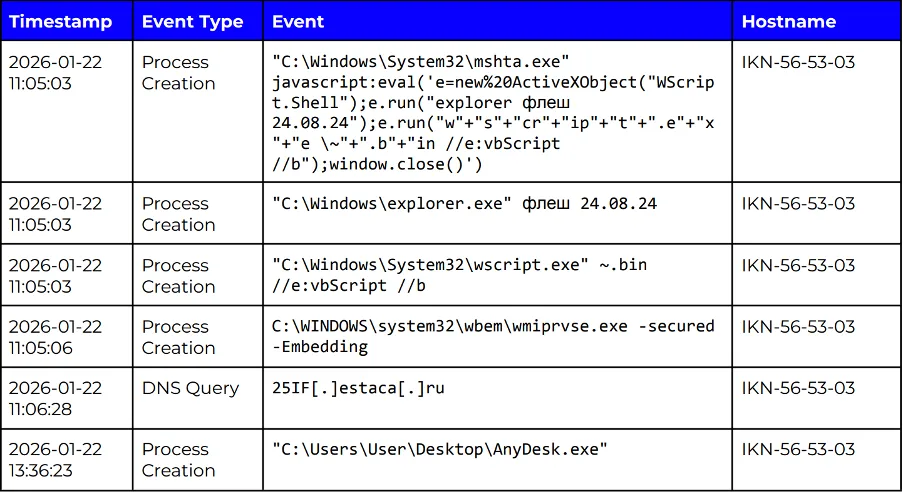
Якщо говоритимемо про забезпечення належного рівня безпеки, нам недостатньо мати рішення, здатне лише до реагування. Треба мати повне уявлення про те, як інцидент міг відбутися та які наслідки мав би. Система EDR виявила аномальну поведінку, яка була викликана скомпрометованим LNK-файлом. Це враховувало використання бінарних файлів Living off the Land (далі — LotL) для виконання обфускованого VBScript та ініціювання зв’язку на додачу з численними DNS-запитами до підозрілого домену estaca[.]ru.
Компанія Trellix повʼязала цю активність з Gamaredon — російським угрупованням, яке щодня намагається тероризувати українські цифрові системи. Таке припущення було зроблено на основі того, які були використані тактики, техніки та процедури в ході цієї атаки.
Чому слід звернути увагу на цей інцидент
Сучасний світ рішень з інформаційної безпеки не стоїть на місці — і хакери також. Вони усвідомлюють, що нині всі системи можуть виявляти підозрілі файли на основі наявних сигнатур. Тож хакери намагаються замаскувати свої сліди, використовуючи підхід LotL-атак. Тактика проста: приховати протиправні дії під виглядом легітимного програмного забезпечення. Тому використання стандартних сигнатур є недостатнім заходом: слід приділяти більше уваги поведінковому аналізу.
У нашому випадку зловмисники використали системні бінарні файли, такі як mshta.exe та обфусковані скрипти, що доставляються через шкідливі документи чи ярлики (файли LNK). Варто зазначити, що це є дуже ефективним способом обходу традиційних засобів безпеки.
Якщо уявити цей процес як дерево, ми побачимо таке:
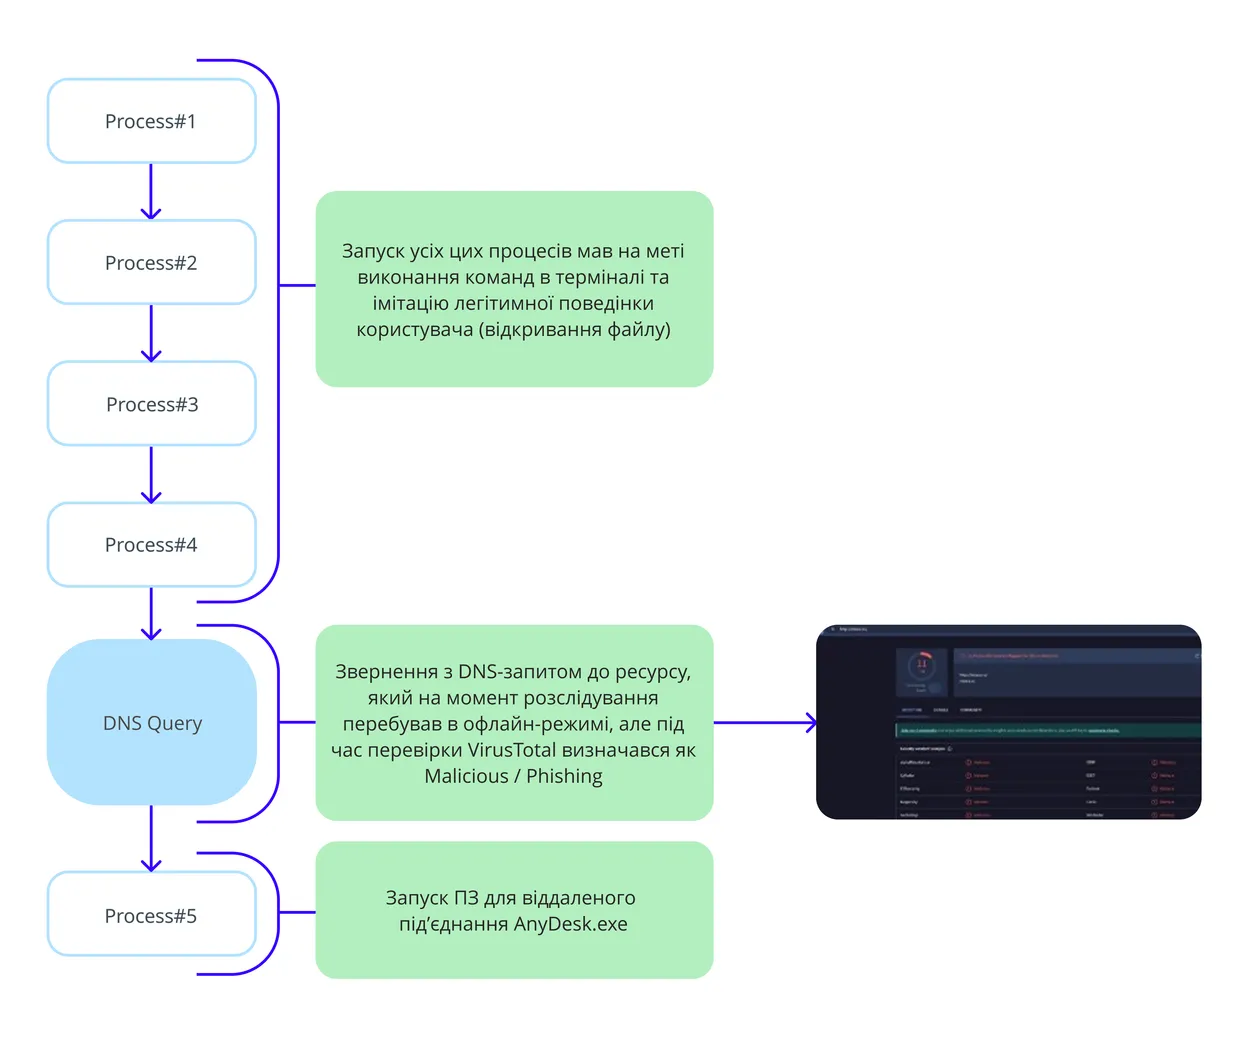
З цього дерева процесів витікає достатньо багато різних операцій з різними завданнями, що дозволяє заплутати систему Intrusion Detection System (далі — IDS).
Розберемо декілька маркерів, які говорять про компрометацію.
Насампред це e.run, який просто запускає файл або відкриває диск знімного носія. Він дає користувачу уявлення про легітимну дію, однак в цей час здійснюється запуск шкідливого скрипта. Далі в скрипті відбувається запуск e.run (“w”+”s”+”cr”+”ip”+”t”+”.e”+”x “+”e …”). Скриптова команда здійснює розбиття фрази запиту на частини та сформована таким чином, щоб обійти виявлення wscript.exe. Під час виконання відбувається склеювання цих частин в одне ціле. Далі через команду .bin відбувається запуск замаскованого бінарного файлу. Останній крок — Windows close(), закриття вікна, що візуально ховає весь процес.
Звіт від Trellix
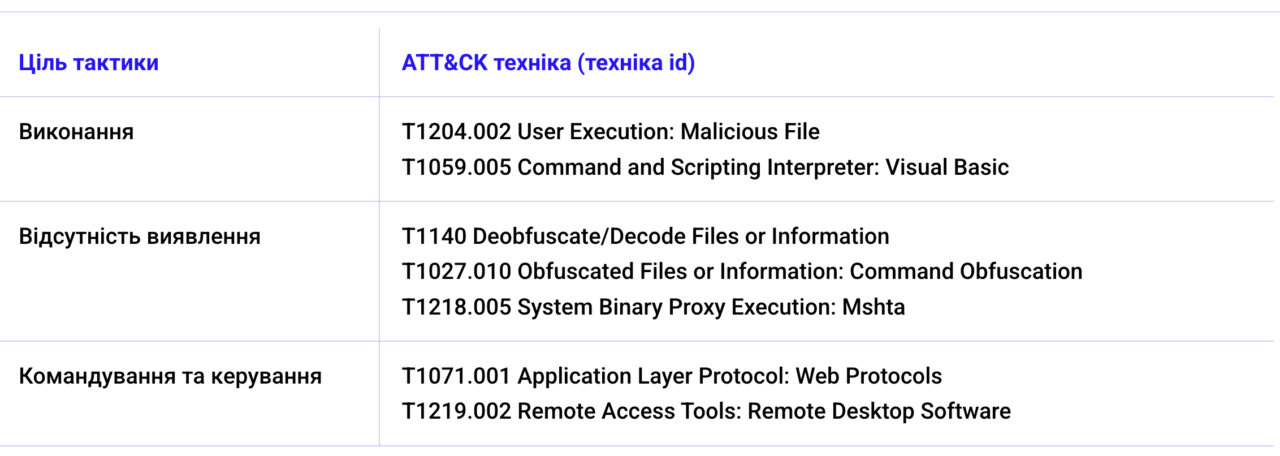
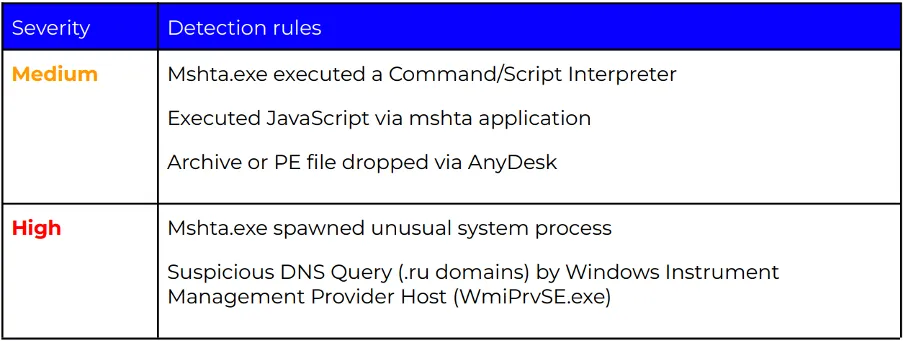
Команда Trellix сформувала звіт на основі (TTPs), які пов’язані з ATT&CK.
Ось як це приблизно виглядає:
Висновок
У разі виникнення схожого інциденту команда BAKOTECH рекомендує виконати такі дії:
- Ізолювати робочу станцію та образ. Так ви зможете не допустити розповсюдження атаки на інші хости у вашій мережі. Ініціюйте процес аудиту та перевірки робочих станцій на наявність вразливого ПЗ та, у разі необхідності, проведіть переінсталяцію.
- Змінити облікові дані на робочій станції, яка постраждала внаслідок ворожої активності.
- Зафіксувати індикатори компрометації (IoCs) та заблокувати їх.
- Зробити аудит політик виявлення, особливо тих, що стосуються роботи з медіафайлами.
- Переглянути налаштування та політики контролю застосунків.
- Підвищити кіберобізнаність працівників.
- Оновити патчі безпеки.
Якщо вам потрібна консультація щодо рішення, будь ласка, напишіть нам на пошту: [email protected]
Підписатись
Отримайте безкоштовну професійну консультацію по виробникам, продуктам і сервісам